Pe 19 iunie, 16 miliarde de parole au fost descoperite într-o bază de date expusă pe internet, în cadrul unei investigații conduse de echipa Cybernews împreună cu alți cercetători în securitate cibernetică. Vorbim despre una dintre cele mai mari colecții de conturi compromise documentată până acum, care conține informații asociate cu Google, Apple, Facebook, GitHub, dar și conturi de VPN sau platforme guvernamentale.
Deși termenul „parole” este folosit ca termen generic, majoritatea acestor date sunt seturi complete de autentificare, care includ nume de utilizator și adresa site-ului web asociat (URL), nu doar parola în sine.
Ca exemplu, datele sunt, cel mai probabil, structurate astfel:
https://www.facebook.com:user@email.com:parola123
https://accounts.google.com:nume@gmail.com:parola456
https://vpnprovider.com:utilizator:parola789
La prima vedere, pare o breșă uriașă, însă realitatea este puțin mai nuanțată.
Ce înseamnă, de fapt, cele 16 miliarde de parole expuse?
Potrivit BleepingComputer, nu este vorba despre o compromitere recentă a unor servere mari, ci despre o colecție de date furate prin infostealere, programe malware specializate în colectarea de parole stocate în browsere sau fișiere locale. Aceste date au fost compilate de-a lungul anilor și acum apar într-un format unificat, dar nu sunt „proaspăt furate”.
De ce contează asta? Pentru că între un atac informatic în curs și o arhivă refolosită e o diferență majoră. Cu toate acestea, 16 miliarde de parole în mâinile cui nu trebuie sunt o amenințare, indiferent de context.
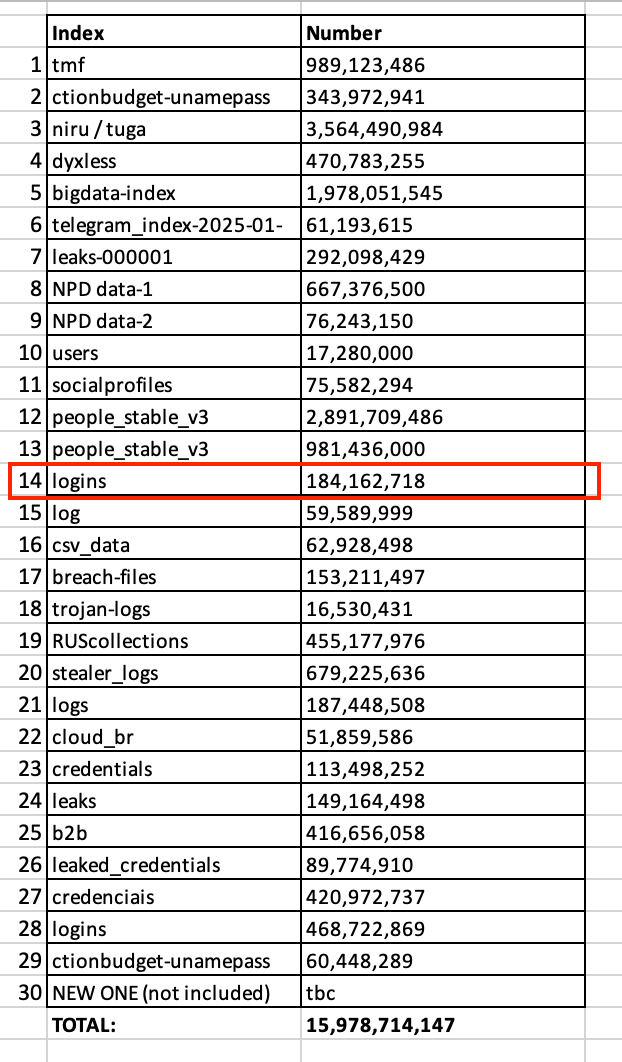
Cybernews, publicația care a dezvăluit baza de date expusă, susține că este vorba în mare parte de date „neîntâlnite anterior în breșe documentate”. Totuși, alți experți, precum cei citați de Forbes, avertizează că e greu de spus dacă e ceva cu adevărat nou fără o analiză detaliată a dataseturilor și eliminarea duplicatelor.
Lawrence Pingree, de la Dispersive, spune că valoarea acestor date vine tocmai din faptul că sunt folosite în atacuri de phishing, în preluarea conturilor sau în infiltrarea în rețele. Cu alte cuvinte, 16 miliarde de parole pot însemna și miliarde de vulnerabilități pentru utilizatori și companii.
Ce ar trebui să faci acum
Chiar dacă nu sunt dovezi suficiente că este o breșă recentă, e totuși un semnal de alarmă. Iată ce recomandă specialiștii:
- Nu folosi aceeași parolă pe mai multe site-uri;
- Activează autentificarea în doi pași (2FA) pentru conturile importante;
- Folosește un manager de parole;
- Verifică pe site-uri ca Have I Been Pwned dacă datele tale au fost compromise.
Și, dacă ai folosit vreodată o parolă slabă sau pentru mai multe conturi, acum e momentul să o schimbi. Nu e nevoie să intri în panică, dar 16 miliarde de parole expuse nu sunt o glumă.
Deși cele 16 miliarde de parole indică o breșă uriașă, realitatea e mai degrabă o combinație între reciclare și expunerea unor informații noi. Indiferent de caz, situația reamintește tuturor importanța siguranței online: parole complexe, unice și protejate de autentificare suplimentară.